全數位 KVM over IP
安全、可擴充且永續的服務管理


DigiKVM™全數位 KVM over IP 解決方案
隨著數位化快速發展,網路安全已成為 IT 與 OT 協同運作的重要條件。DigiKVM™ 可因應此趨勢,協助機房與資料中心轉型;採用無阻塞 (Non-blocking) 基礎架構並相容於跨平台作業。透過頻外管理 (OOBM) 連線,隨時皆可進行 BIOS 層級控制。DigiKVM™ 專為流暢同步的 KVM 操作,以及即時監控而設計,讓 IT 人員能從全球各地及時恢復服務,減少代價高昂的停機時間。
為何選擇 DigiKVM™?
BIOS 層級控制
透過單一安全入口,集中管理電腦及伺服器的
BIOS 連線

100 倍更新率
Panel Array Mode™ Live+ 畫面分割模式,提供高更新率的即時影像串流,適用於多畫面監控,效能優於 ATEN KN 系列

無阻塞 (Non-Blocking) 存取
隨時隨地即時的遠端存取功能

速度提升 10 倍
卓越的虛擬媒體資料傳輸效能優於傳統 KVM over IP 切換器

訊號不失真
KVM 連接埠具備高電壓隔離與電磁干擾抑制功能,提供完善的保護

強大的安全性
業界首款採用 FIPS 140-3 與 TLS 1.3 加密防護的全數位 KVM over IP 解決方案

解決方案基礎架構
多樣化 KVM 連線能力 | 全數位 KVM over IP 延伸架構 | 領先業界的安全機制 | 遠端控制台監控
以全數位架構實現卓越的速度、流暢度與安全性
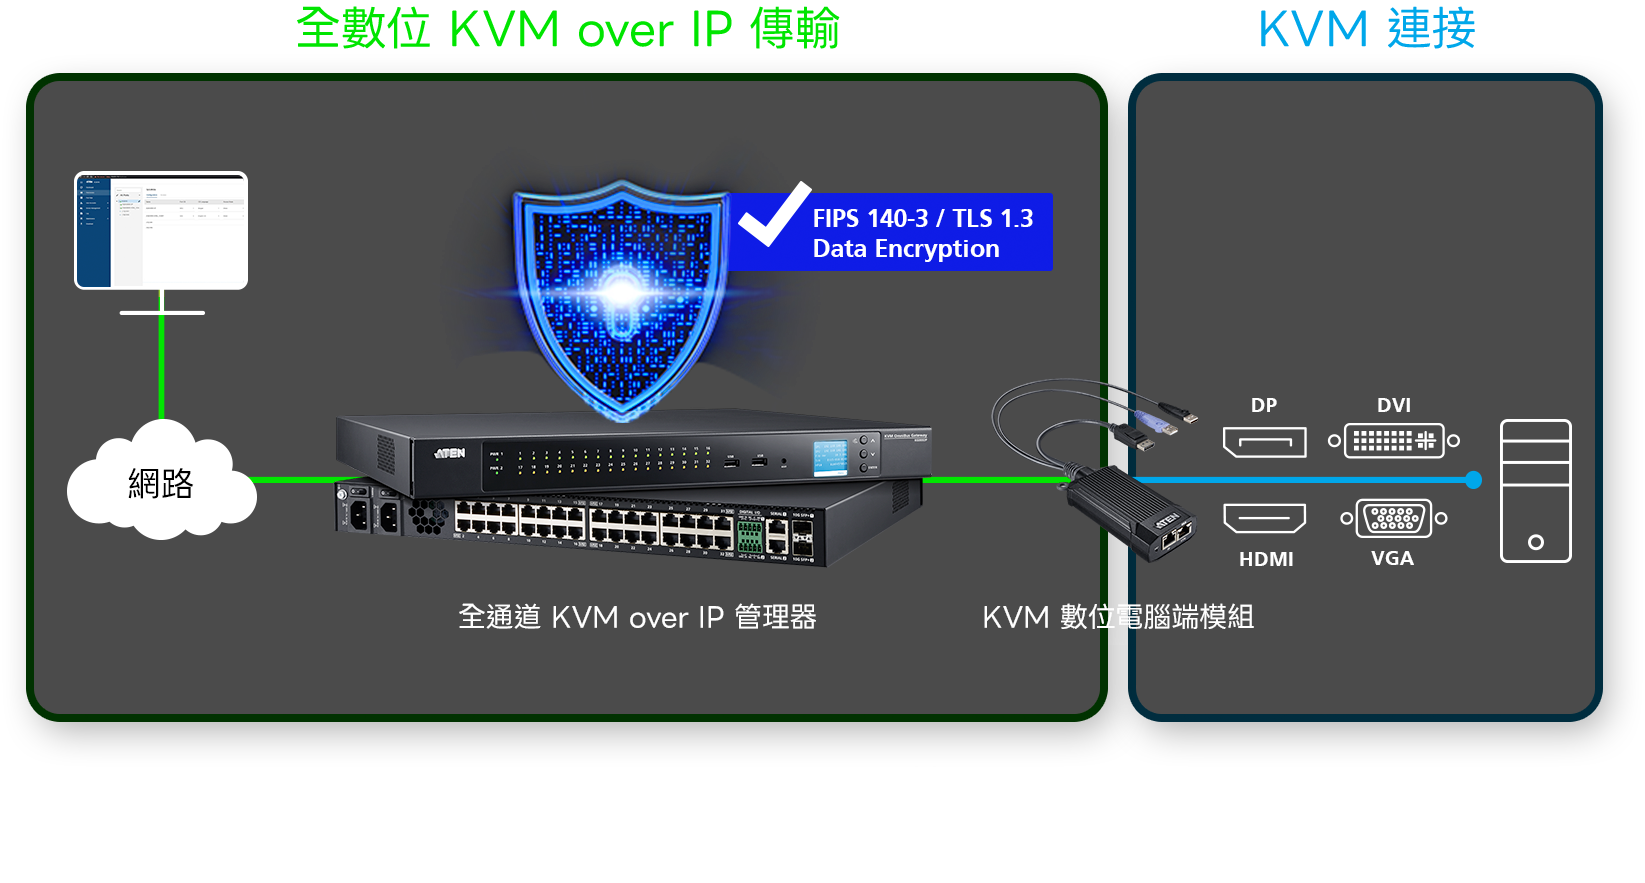
DigiKVM™ 結合集中式 16/32 埠 KVM over IP 切換器與多種 KVM 電腦端模組,建構全數位架構,確保資料從伺服器連接埠傳送至遠端控制台的完整過程皆保持數位化、高度最佳化及軍規等級加密。傳統 KVM over IP 解決方案是在切換器端將類比訊號數位化;DigiKVM™ 則透過全數位傳輸路徑突破傳統架構的效能瓶頸,提供前所未有的遠端管理效能:
- 速度: 虛擬媒體傳輸速度最高提升 10 倍
- 流暢度:多畫面更新率最高提升 100 倍
- 安全性:TLS 1.3 與 FIPS 140-3 加密
DigiKVM™ 專用擴充型控制台工作站
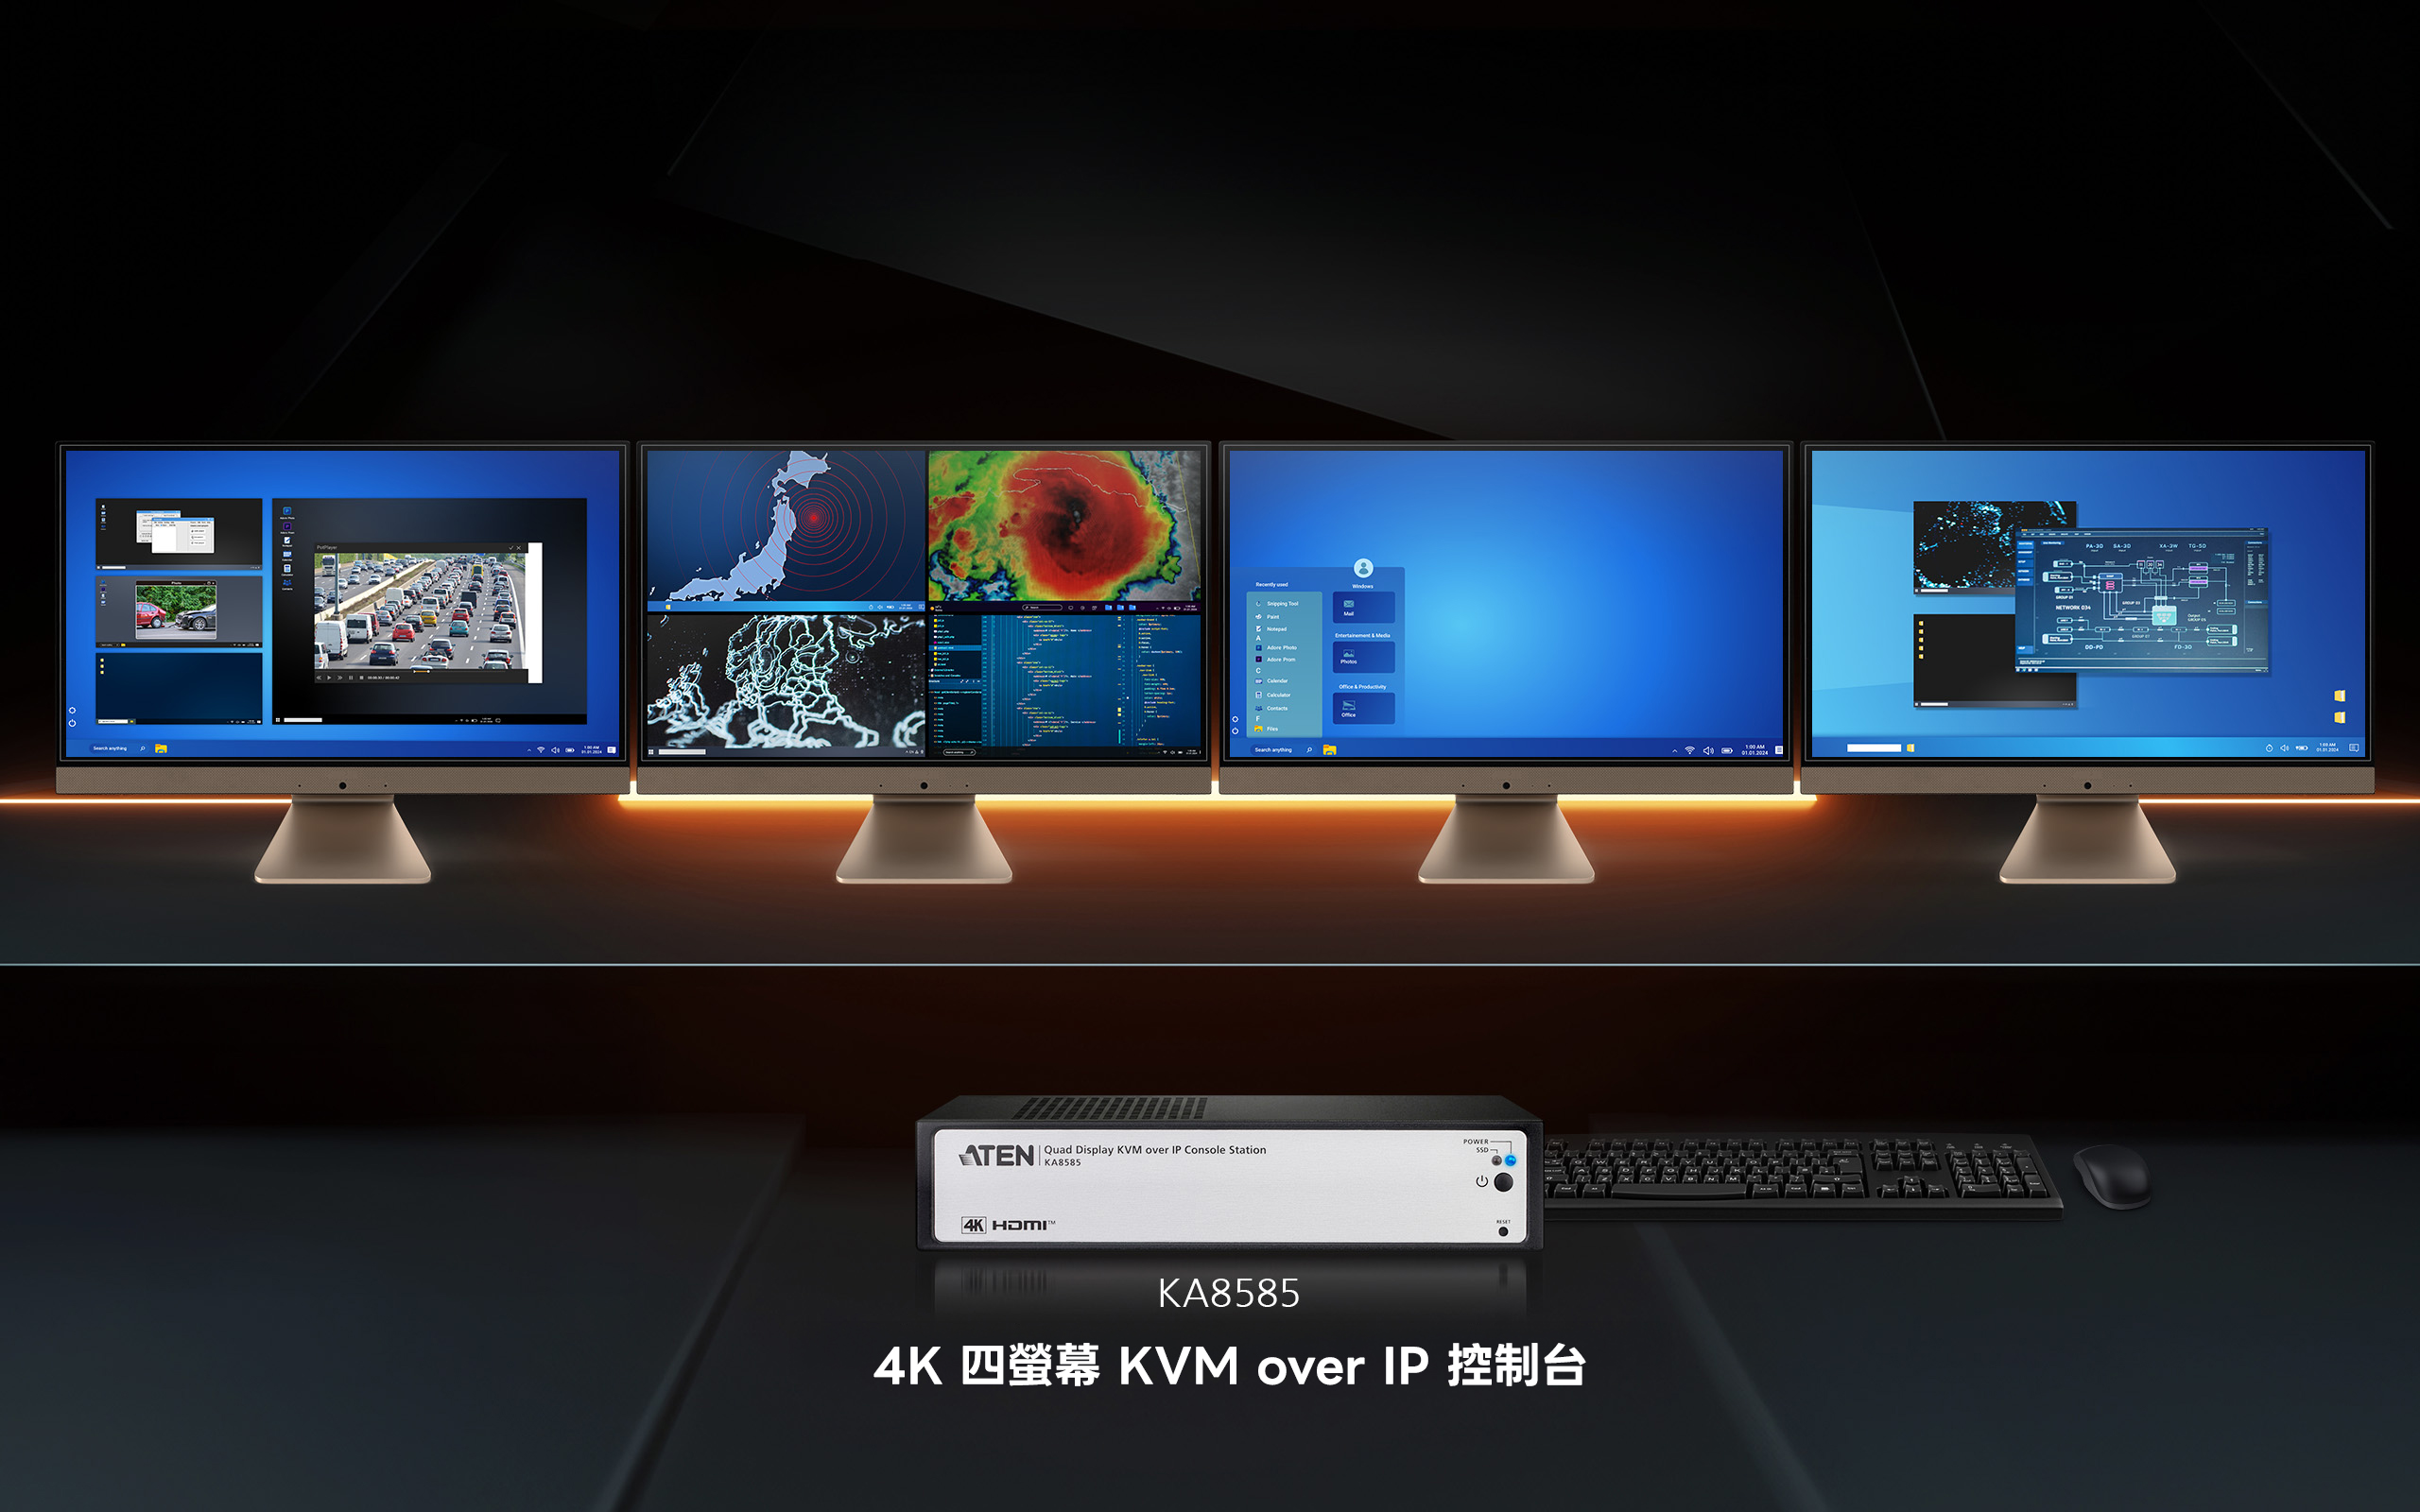
KA8585 全數位控制台工作站可取代管理用的電腦,讓使用者安全、即時地遠端存取所有 IP KVM 管理器所連接的伺服器與電腦。控制台工作站最多可連接四台 4K 螢幕。操作人員可在延伸的桌面環境,同時監控及控制完整的伺服器資料,並以清晰影像掌握資訊。
- 擴大檢視範圍,提升控制能力:將工作區延伸至四台 4K 螢幕,以並列方式檢視資訊,全面掌握現場狀況並及時做出決策。
- 控制更多設備,減少切換操作: 在控制模式下,可透過四台 4K 螢幕使用 KVM 功能控制最多 64 台伺服器,減少畫面切換時間與工作站的操作複雜度。
- 即時監控所有設備:在矩陣式監控模式的 Array View 功能,可在四台 4K 螢幕上即時串流最多 256 個伺服器影像來源,無須手動切換即可迅速發現異常。
- 快速切換檢視畫面:控制模式與矩陣式監控模式皆可儲存最多 16 組多畫面預設配置,依不同工作需求迅速變更版面。
數位化 KVM over IP 應用實例
進一步了解 DigiKVM™ 如何協助各種關鍵任務環境的數位轉型。
無人工廠的工業自動化
挑戰
在管理被隔離的製造產線或無人值守的生產環境時,往往仍須由人員前往現場處理伺服器問題,並以人工方式收集設備資料。多數情況下,IT 與 OT 團隊必須進入生產或危險區域,才能收集設備資料、排除問題或進行系統強制操作。這不僅影響嚴格的隔離規範,也會延長事件處理時間並造成作業延遲,進而降低整體設備效率 (OEE)。
解決方案
部署 DigiKVM™ 可建置一個以硬體為基礎的零占用 (Zero-footprint) 遠端管理閘道,因此無須人員進入敏感的生產環境。透過一個具備分段控制功能的單一安全 KVM over IP 入口,即時管理生產終端與伺服器。操作人員可全天候從遠端控制台監控及控制複雜機械。DigiKVM™ 系統獨立於主機作業系統,並提供 BIOS 層級存取權限,因此可立即採取有效的處置措施。
- check_circle零占用、可獨立於作業系統,存取傳統與現代工業電腦
- check_circle實施嚴格的網路分段,在 IT 與 OT 網路之間建立邏輯的實體隔離 (Air Gap)
- check_circle多位使用者可同時無阻塞地存取核心終端,盡可能提高設備運作時間

關鍵效益
普渡模型 (Purdue Model)
依循普渡模型的最佳實務進行分段控制,透過硬體層級存取將 OT 與 IT 隔離
零代理程式的安全機制
無須在關鍵設備上安裝軟體,即可從獨立於作業系統的 KVM 存取 SCADA 與 HMI,不破壞設備的保固條件
頻外管理
透過 BIOS 層級執行真正的硬體層級修復,可及時進行遠端疑難排解或系統重新啟動
即時監控
Panel Array Mode™ Live+ 畫面分割模式能以清晰影像即時監控多個影像來源,方便集中掌握整體狀況
控制室營運
挑戰
控制室必須支援多位操作人員同時存取目標電腦、管理複雜應用程式,並全年無休地即時監控伺服器。隨著資料量增加及系統規模擴大,控制基礎架構必須從單純的「連線」進一步發展為可隨處存取,才能維持營運持續性、確保資訊安全,並在極短時間內做出反應。
解決方案
部署 DigiKVM™ 可利用單一且延遲極低的 IP 數位矩陣,取代受限的點對點存取架構。多位使用者可同時存取相同的資料來源,不會彼此衝突。系統採用 BIOS 層級硬體控制,並提供Java-free、以 HTML5 為基礎的用戶端檢視器。使用者無須安裝軟體,即可在主要平台上操作,有助於簡化安全且可擴充的部署,並加快危機處理速度。
- check_circle跨網域伺服器資料的低延遲、無阻塞存取
- check_circle 清晰精準的影像,協助全面掌握關鍵作業狀況
- check_circle 整合擴充式桌面,加快應變速度並提升工作流程效率

關鍵效益
符合 ISO/IEC 規範
符合 ISO/IEC 27002:2022 第 6.7 條,支援安全且採用實體隔離的遠端工作流程
主機端零軟體
提供接近零延遲的硬體層級控制,無須安裝驅動程式
操作歷程追溯
可與 ATEN CCVSR 影像工作階段錄製軟體整合,記錄使用者操作階段,建立稽核軌跡並簡化事件追查
即時監控
Panel Array Mode™ Live+ 畫面分割模式能以清晰影像即時監控串流畫面,全面掌握現場狀況
實體隔離的廣播環境
挑戰
部署 DigiKVM™ 可建立一個硬體式的安全控制閘道,在企業 IT 網路與廣播基礎架構之間實施嚴格的實體及邏輯網路隔離。透過單一的安全 IP 門戶,系統能夠集中管理分散的媒體伺服器與剪輯工作站,確保素材採集、剪輯及播出網路的控制環境與企業 IT 網域保持安全隔離,同時支援使用者隨時透過遠端控制台進行即時協作工作流程。
解決方案
部署 DigiKVM™ 可建立安全且以硬體為基礎的控制閘道,在企業 IT 網路與擷取、剪輯及播出網路等核心廣播基礎架構之間,執行嚴格的實體及邏輯網路隔離。透過單一安全 IP 入口,集中即時管理分散各處的媒體伺服器與剪輯設備,讓製作團隊可隨時從遠端控制台,在戶外轉播車、剪輯室及後期製作公司之間,安全地進行多人 KVM 切換作業。
- check_circle 透過實體隔離區隔網路,防止廣播基礎架構遭到入侵
- check_circle提供無損且精確至影格的優異影像,滿足即時後期製作與剪輯需求
- check_circle 採用一次性資本支出,無須持續支付 SaaS 或週期性費用

關鍵效益
現場製作
透過 LAN 與穩定的 WAN 連線提供精確至影格且延遲極低的即時影像,適用於現場製作
BIOS 層級控制
無須占用額外的系統資源或安裝軟體,即可透過硬體存取媒體伺服器、電腦繪圖設備或媒體資產管理系統
多席位存取
提供無阻塞且可同時使用的伺服器存取功能,讓多人製作團隊維持流暢的工作流程
即時監控
Panel Array Mode™ Live+ 畫面分割模式支援多人同時遠端存取及多畫面監控,不受時間與地點限制
監控與安全營運中心
挑戰
現代安全指揮中心必須處理來自數百部高畫質攝影機、門禁控制平台及本地 AI 分析伺服器的大量即時資料。在單一工作站上配置多部本地管理電腦,容易造成操作人員長時間觀看螢幕的疲勞,以及設備配置混亂。發生資安事件或緊急事故時,操作人員必須在彼此分離的硬體系統之間切換,會造成明顯的作業延遲,影響目標追蹤與應變速度,也不利於全面掌握現場狀況。
解決方案
部署 DigiKVM™ 可將所有重要的 NVR、VMS 伺服器及分析引擎集中放置於具備環境控制的安全設備室,使作業區不再受到設備熱能與噪音影響。操作人員可透過單一 KVM over IP 控制台工作站,立即存取、切換及控制任何伺服器影像來源,並顯示於多螢幕工作區。此硬體架構讓操作人員能在符合人體工學且配置簡潔的控制台上,立即因應現行威脅。
- check_circle 將彼此分離的安全平台整合至單一工作區,進行即時控制
- check_circle採用硬體架構,避免增加關鍵 VMS 伺服器的系統負擔
- check_circle以企業級資料加密保護敏感影像,防止外部竄改

關鍵效益
即時監控多個影像來源
使用 Panel Array Mode™,可在單一螢幕上同時監控最多 64 個伺服器來源,全面掌握現場狀況
即時威脅應變
透過無延遲的硬體層級遠端控制,迅速操作 PTZ 攝影機並執行重要的伺服器強制操作
符合人體工學的 SOC 優化
將產生熱能與噪音的工作站從操作人員的桌面移開,打造專注且配置簡潔的指揮環境
安全保護證據資料
透過 TLS 1.3 與 FIPS 140-3 加密保護端對端資料傳輸,防止未經授權者存取敏感影像
醫療照護
挑戰
醫療服務提供者必須能夠不受限制地同時存取電子病歷 (EMR) 及高解析度醫療影像系統 (PACS),以便及時提供攸關生命的病患照護。然而,RDP 或 VNC 等傳統軟體式遠端存取工具可能產生網路延遲,使診斷影像無法在極短時間內顯示,也可能在重要醫療程序期間當機。此外,這類工具可能留下本機資料快取或工作階段殘留紀錄,進而影響病患資料隱私及嚴格的醫療法規遵循要求。
解決方案
部署 DigiKVM™ 可建立安全、以硬體為基礎且零占用存取閘道,避開軟體層級的弱點。該系統獨立於主機作業系統,提供 BIOS 層級存取。多位醫療專業人員可安全登入同時監控中央病患資料並進行協作。系統也能保護敏感的醫療工作站,避免受到跨網路惡意程式感染,確保遠端使用者的終端設備不會留下本機資料快取。
- check_circle「零占用」硬體架構,防止本機資料及受保護的健康資訊 (PHI) 外洩
- check_circle獨立於作業系統的連線能力,確保醫療設備驗證的有效性
- check_circle透過實體隔離 (Air-Gap),將臨床基礎架構中的安全區域與開放區域隔離

關鍵效益
4K 診斷精準度
提供最高 4K 且不失真的清晰影像,讓醫療專業人員能準確辨識高解析度掃描影像中的細微異常
無阻塞存取
多位醫療專業人員可同時安全存取相同的臨床資料來源並進行操作,以便即時會診
符合 HIPAA 要求的安全機制
所有資料傳輸皆採用 TLS 1.3 與 FIPS 140-3 加密標準,保護病患資料隱私並符合嚴格的法規要求
全年無休的運作
即使主要作業系統完全無回應,IT 基礎架構團隊仍可透過頻外管理,在 BIOS 層級排除問題並重新啟動重要醫療的伺服器

聯繫 ATEN 專家
請填寫以下表格,ATEN專家將與您聯繫。
Healthcare Case Study
挑戰:
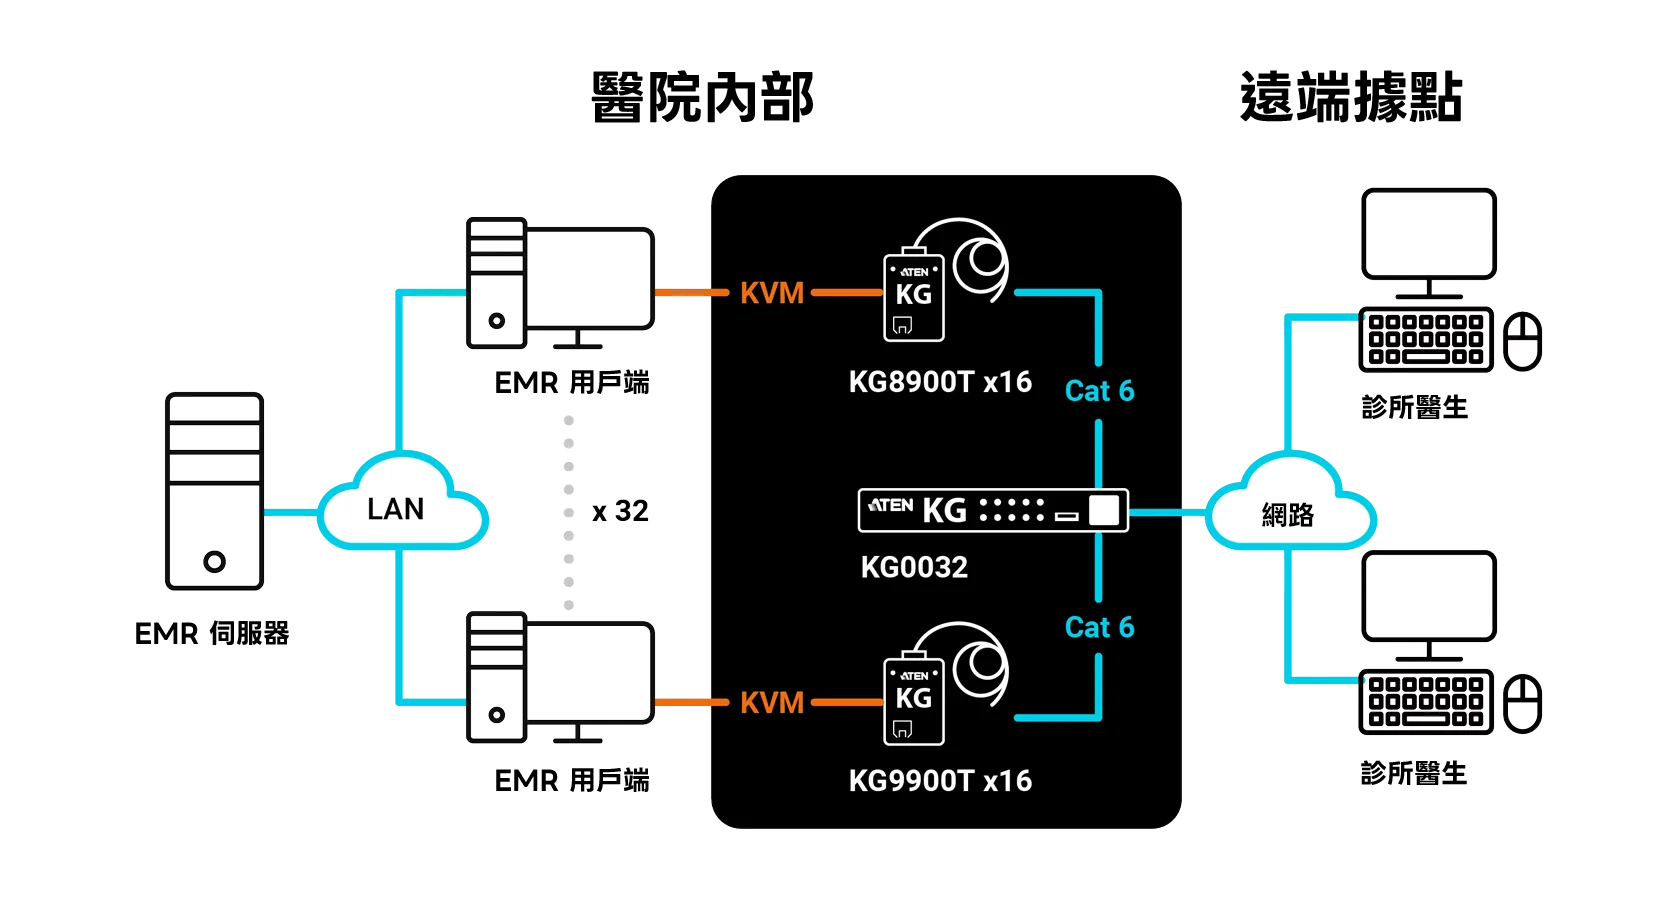
東亞某知名縣立大學附屬醫院需要硬體式解決方案,支援多樣的登入方式遠端存取電子病歷 (EMR) 系統;希望能在院內或院外都能安全方便地存取醫療記錄。
解決方案:
KG0032 + KG8900T + KG9900T